免許証・パスワード・なりすましの不安から身を守る方法と、
小さな会社・お店が見直したい顧客情報管理
ある日、突然こんな通知が届いたら、あなたはどうしますか?
「お客様の個人情報が漏えいした可能性があります」
メールアドレスだけならまだしも、氏名、住所、電話番号、
さらには運転免許証の画像まで流出していたら…
「勝手にローンを組まれたりしない?」
「知らない会社から請求が届いたら?」
「免許証を作り直せば安心なの?」
不安になるのは当然です。
しかも、個人情報はパスワードのように簡単に変更できるものばかりではありません。
問題は、情報が流出したその日だけではなく、
その後いつ悪用されるか分からないこと。
だからこそ、被害が確認されるまで何もしないのではなく、
今できる対策を知っておくことが大切です。
そして、もう一つ考えてほしいことがあります。
あなたが店舗や会社を経営しているなら、
今度はお客様の情報を預かる立場です。
今回は、個人としての防衛策から、小規模事業者の顧客情報管理まで、具体的に整理してみます。
1. 大手企業でも起こる個人情報漏えい。自分にも関係ある?
2026年9月、タイムズカーで不正アクセスによる大規模な個人情報漏えいが公表されました。
運転免許証画像などの本人確認書類が流出対象に含まれたことも、
大きな不安を感じさせる出来事でした。
ここで知っておきたいのは、情報の流出と、
実際に不正利用されたことは別だという点です。
流出したからといって、必ずなりすまし被害が起こるわけではありません。
一方で、将来の不正利用に備えて対策を考えることには意味があります。
「企業からの続報を待つ」だけではなく、自分ができることも確認しておきましょう。
2. 個人情報が漏れたら、最初に何をする?

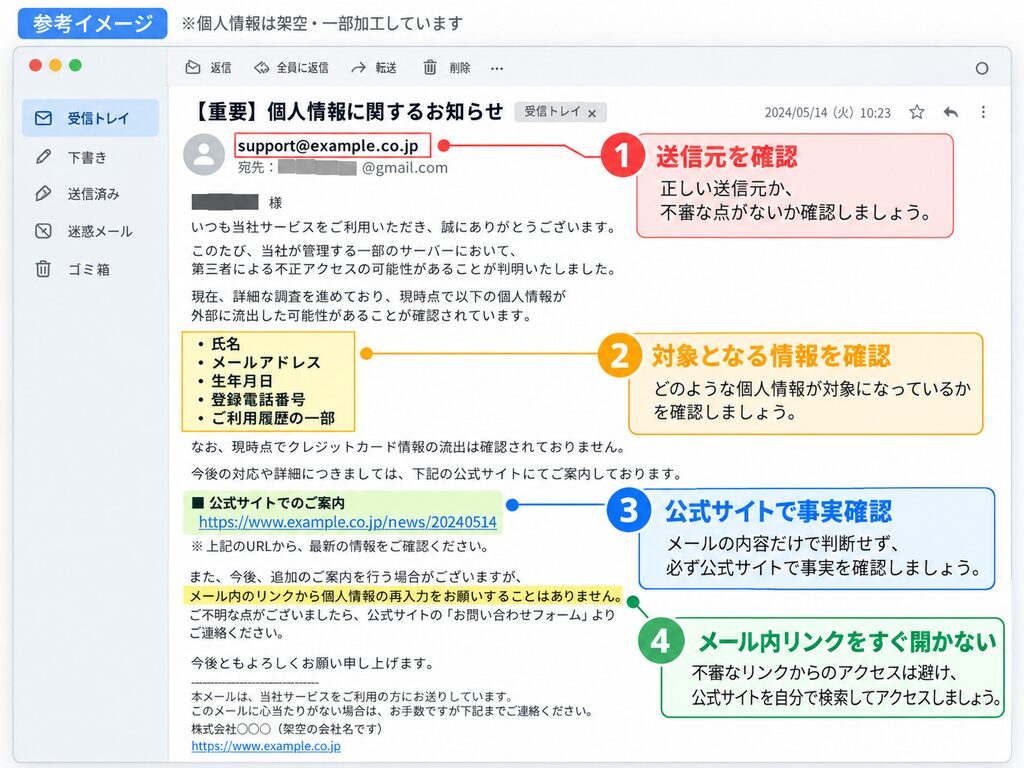
① まず公式サイトで事実を確認する
流出の通知に書かれたURLを、慌てて開かないこと。
不安につけ込んで偽サイトへ誘導するフィッシングメールにも注意が必要です。
普段利用している公式アプリや、
ブックマークした公式サイトから情報を確認しましょう。
特に確認したいのは、流出した情報の種類、対象者、企業の問い合わせ先、企業が案内する対処方法です。
なお、メールを開いただけで必ず被害に遭うわけではありません。
添付ファイルの実行、偽サイトへの情報入力などを避けることが重要です。
② パスワードと多要素認証を確認す
パスワードが流出した場合は、対象サービスのパスワードを変更し、
使い回している他のサービスも見直しましょう。
特にメール、SNS、金融関連のアカウントは優先順位が高いところ。
多要素認証やパスキーに対応しているなら設定しておきましょう。
ただし、多要素認証も万能ではありません。
偽サイトに認証情報を入力させる攻撃などには、引き続き注意が必要です。
③ 身に覚えのない契約や請求を確認する
カードの利用明細、銀行口座、携帯電話の契約などに不審な動きがないか確認します。
不正利用が疑われる場合は、金融機関や契約先に速やかに連絡しましょう。
確認した日付、問い合わせ内容、企業からの回答を記録しておくことも大切です。
3. 免許証画像が漏れたら? CICの本人申告制度を知っておこう
運転免許証の画像が流出した場合に心配なのが、本人になりすましたクレジットカードやローンなどの契約です。
そこで知っておきたいのが、信用情報機関の「本人申告制度」です。
CICの本人申告とは?
CICでは、本人確認書類の紛失・盗難や名義冒用のおそれがあるときに、本人の申告情報を登録できます。
加盟会社が信用情報を確認する際、本人確認を慎重に行うよう注意を促す仕組みです。
CICの本人申告の基本情報
- インターネット申請:1,000円(税込)
- 郵送申請:1,000円(税込)の定額小為替などが必要
- 登録期間:5年間
- 申請方法:公式サイトからインターネット、または郵送
インターネット申請は、条件に合う本人確認情報などが必要です。
ただし、ここは誤解しないでください。
本人申告を登録しても、不正契約を100%防げるわけではありません。
契約可否の判断は各加盟会社が行うため、制度の役割と限界を理解して利用することが大切です。
JICCにも本人申告の仕組みがある
日本信用情報機構(JICC)にも、本人申告コメントの登録制度があります。
スマートフォンからの申請手数料は700円(税込)。
郵送では料金や手続きが異なります。
CICとJICCは別の信用情報機関です。
全国銀行個人信用情報センター(KSC)にも本人申告制度がある
全国銀行個人信用情報センター(KSC)にも、本人確認書類の紛失・盗難・漏えいなどにより、名義を悪用されるおそれがある場合の本人申告制度があります。
登録された本人申告情報は、加盟する金融機関などが信用情報を確認する際の参考情報として利用されます。
- インターネット申請:500円
- 登録期間:5年間
▶ 全国銀行個人信用情報センター(KSC)公式・本人申告の手続き
KSCへの本人申告も、不正利用を100%防ぐ仕組みではありません。
CIC・JICC・KSCはそれぞれ別の信用情報機関です。
加盟する金融機関や事業者が異なるため、
心配な場合は、流出した情報や契約内容に応じて各機関の制度を確認してください。
全てへ登録すべきかどうかは、流出した情報の内容や、
各制度の対象・情報連携を確認して判断しましょう。
また、本人申告と信用情報の開示は別の手続きです。
本人申告は注意情報を登録すること。
信用情報の開示は、現在登録されている契約情報などを確認することです。
「すでに身に覚えのない契約がないか知りたい」という場合は、
信用情報の開示についても確認しておきましょう。
4. 免許証を再交付してもらえば安心?
免許証画像が漏えいしたと聞くと、すぐに再交付を考える人もいるでしょう。
ただし、再交付によって流出済みの画像が第三者の手元から消えるわけではありません。
さらに、再交付を受けられる理由や、免許証番号の扱いは制度上の確認が必要です。
「情報が漏れたから再交付すれば解決」と考えず、まず運転免許窓口へ相談しましょう。
再交付は、他の対策と組み合わせて検討するものであり、
なりすまし被害を完全に防ぐ手段ではありません。
5. 個人情報を守るなら、登録する前から考えたい
最近はサービス登録時に、用途別のメールアドレスを使う人もいます。
これは、サービスごとに連絡先を分け、
不審なメールの発生元を把握しやすくする方法の一つです。
一方で、偽の生年月日や氏名で登録すれば安全になるとは限りません。
本人確認やアカウント復旧に支障が生じたり、利用規約に違反したりする可能性があるためです。
それよりも大切なのは、入力する前に考えること。
「このサービスに、本当にこの個人情報が必要?」
例えば、無料の資料を一つダウンロードするだけなのに、
住所や生年月日まで求められたらどうでしょう。
なぜ必要なのか説明がなければ、登録をためらう人がいても不思議ではありません。
個人情報を守る方法は、流出後の対策だけではないのです。
6. ところで、あなたのお店はお客様の情報をどう管理していますか?

ここからは、事業者の立場で考えてみましょう。
美容室なら、氏名、電話番号、予約履歴、施術履歴。
サロンなら、カウンセリング内容や体調に関する情報。
ネットショップなら、配送先や購入履歴。
小さな店舗でも、大切な個人情報を扱っています。
「うちは従業員が少ないから」
「予約システムの会社に任せているから」
それで安心できるでしょうか?
預かる情報が100件でも、10万件でも、
一人ひとりのお客様にとって自分の情報の価値は変わりません。
個人情報保護法では、小規模事業者にも、
取り扱う個人データに応じた適切な安全管理措置が求められます。
大企業とまったく同じ設備を用意する必要はありませんが、
何もしなくてよいわけではありません。
7. 小さなお店や会社が今日から見直せる6つの対策
① 顧客情報の保存場所を洗い出す
予約システム、Excel、紙の台帳、クラウドなど、どこに何が保存されているか確認しましょう。
② アカウントを使い回さない
従業員全員が同じID・パスワードを共有している状態は見直しが必要です。
可能な範囲で個別アカウントと権限管理を行いましょう。
③ 多要素認証とアクセス権限を見直す
店舗のSNS、メール、予約サービス、クラウドなど、
顧客情報につながるアカウントから確認します。
④ 必要以上の情報を収集しない
予約に不要な住所や生年月日まで求めていませんか?
情報の利用目的と必要性を整理しましょう。
⑤ 外部サービスに任せきりにしない
予約システムやメール配信サービスなど、
委託先がどのように個人情報を扱うか確認することも必要です。
⑥ 流出時の連絡・対応手順を決める
万一のとき、誰が調査し、誰が顧客対応をするのか。
事案によっては個人情報保護委員会への報告や本人通知が義務となる場合もあります。
事故が起きてから慌てないように、最低限の手順を用意しておきましょう。
2026年10月9日には、情報処理推進機構(IPA)も相次ぐ不正アクセスを受け、
事業者にセキュリティー対策の再点検を呼びかけています。
8. セキュリティー対策は、Web集客とも無関係ではない
例えば、初めて訪れたお店のWebサイト。
予約ボタンを押すと、氏名、住所、電話番号、生年月日など、多くの入力欄が表示されたとします。
しかも、なぜそれらの情報が必要なのか、どこにも書かれていない。
あなたなら安心して申し込めますか?
ここには、セキュリティーとWeb集客の接点があります。
お客様が安心して問い合わせや予約をするためには、
サイトの見た目だけでなく、情報の取り扱いへの配慮が必要です。
プライバシーポリシーを掲載する。
情報の利用目的を明確にする。
必要以上の入力を求めない。
問い合わせ先や運営者情報を分かりやすくする。
もちろん、これだけで技術的な安全性が保証されるわけではありません。
大切なのは、実際に情報を安全に管理し、
その取り組みをお客様にも分かりやすく伝えることです。
9. 「お客様の大切な情報を預かっている」という意識が信頼をつくる
個人情報が流出する可能性を、完全にゼロにすることは容易ではありません。
それでも、被害の可能性を減らすためにできることはあります。
個人なら、
必要な情報だけを渡すこと、アカウントを守ること、
万一のときの対応方法を知っておくこと。
企業なら、
必要な情報だけを集め、適切に管理し、
事故が起きたときに迅速に対応できること。
そして、お客様の信頼を守るために何をしているのか、説明できること。
情報管理は、システム担当者だけの仕事ではありません。
お客様の情報を預かるすべての事業者が考えるべき課題です。
あなたのお店や会社は、今日お客様から預かった情報を、
明日も安心して守れる状態になっていますか?
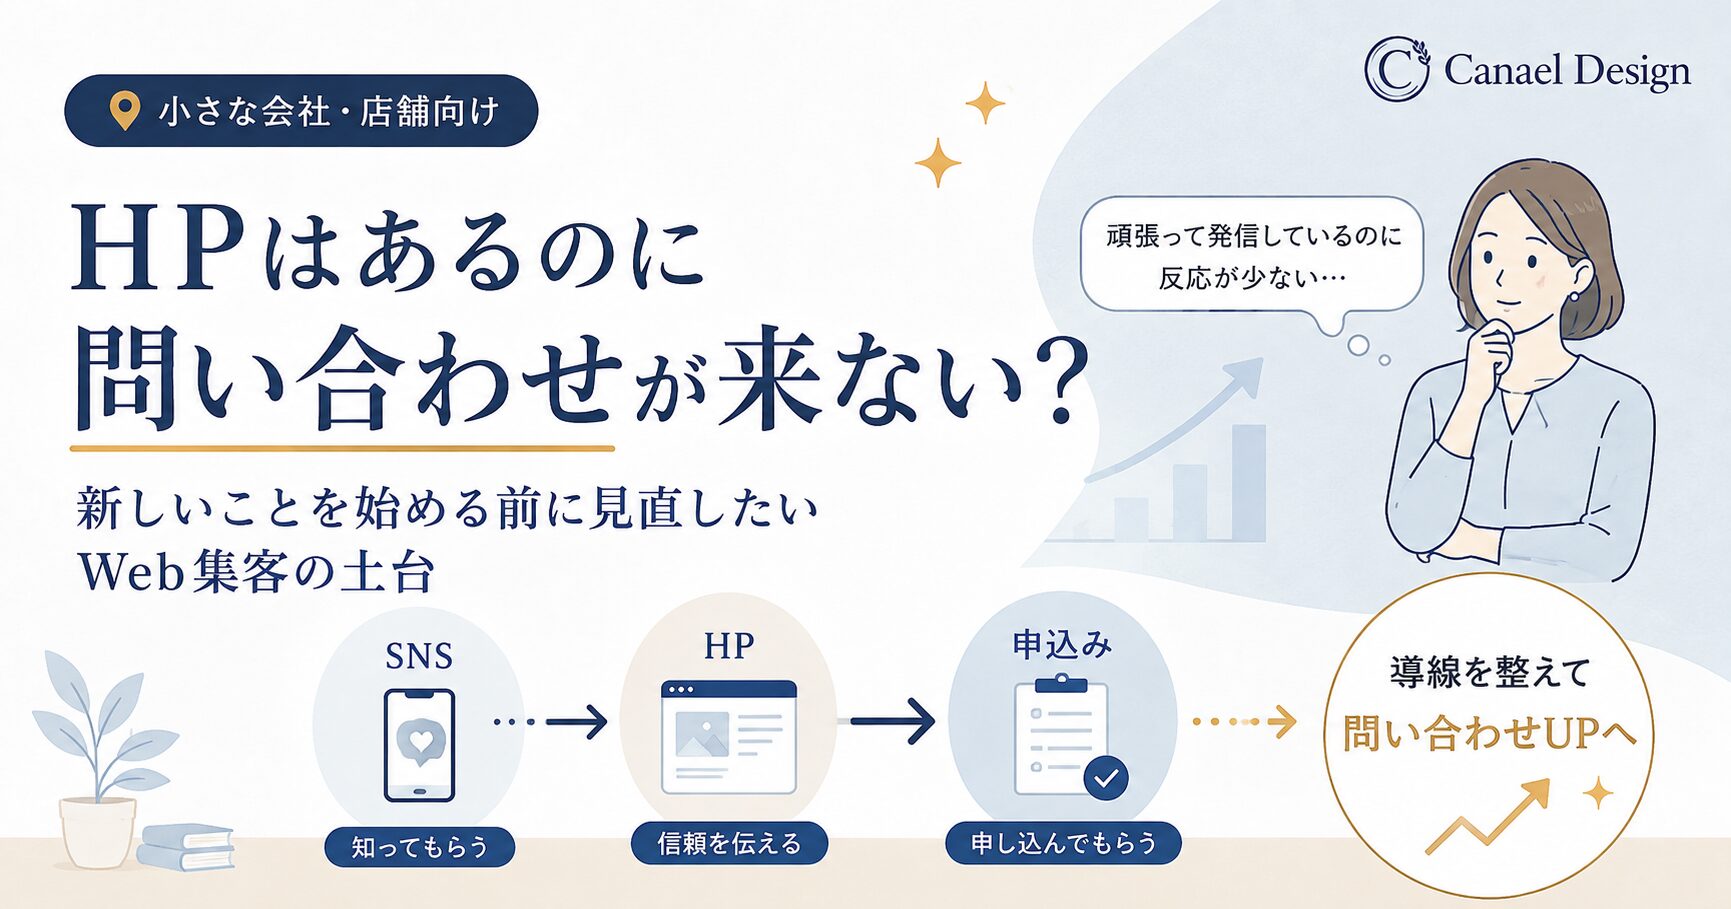
Canael Designでは、
Webサイトの情報設計、問い合わせフォームや予約導線の見直しなど、
お客様が安心して行動できるWebづくりを支援しています。
※本記事は2026年10月12日時点の公開情報を基にした一般的な情報提供です。
各制度の手数料・手続き・対象条件は変更される場合があります。
セキュリティー監査や脆弱性診断、法的判断については、それぞれの専門家にご相談ください。
サービスを選ぶとき、
お客様が見ているのは価格や実績だけではありません。
「自分の場合はどうなるんだろう」
「この人に任せて大丈夫かな」
「問い合わせたら営業されないかな」
そんな、言葉になりにくい小さな不安を一つずつ越えて、
ようやく「相談してみよう」に変わります。
だからWebで必要なのは、
サービスを詳しく説明することだけではなく、
“ここなら安心して話せそう”と思える材料まで伝えること。
もしホームページを見て、
「サービス内容は載っている」
「実績もある」
「料金も書いてある」
それなのに問い合わせにつながらないなら、
足りないのは情報量ではなく、
お客様が安心して選ぶための情報かもしれません。
Canael Designでは、
お客様がどこで迷い、どこで不安になり、
どこで行動を止めているのかという視点からWebを見直しています。